Europäischer Datenschutz
Datenwege
bewusst festlegen.
Für die Infrastruktur ist die Verarbeitung im EWR und in der Schweiz vorgesehen. Modelle, Anbieter, Datenwege und Zugriffsrechte stimmen wir für den jeweiligen Einsatz ab.
 Gespräch vereinbaren ↗
Hyperama · Sicherheit
Datenwege. Zugriffe. Nachweise.
IT und Legal prüfen die Voraussetzungen für den Einsatz von KI. Hier werden die dafür erforderlichen Angaben und Nachweise zusammengeführt.
Prüfpunkte ansehen ↓Datenverarbeitung. Zugriffsrechte. Verantwortung.
Unser Anspruch
Wir kennen den Umgang mit vertraulichen Produkt- und Maschinendaten aus unserer Arbeit für Industrieunternehmen. Deshalb beziehen wir Datenschutz, Zugriffsrechte und Informationssicherheit von Anfang an in die Entwicklung der Infrastruktur ein.
Europäischer Datenschutz
Für die Infrastruktur ist die Verarbeitung im EWR und in der Schweiz vorgesehen. Modelle, Anbieter, Datenwege und Zugriffsrechte stimmen wir für den jeweiligen Einsatz ab.
ISO/IEC 27001
Zertifizierung angestrebt
Wir richten unser Informationssicherheitsmanagement an den Anforderungen von ISO/IEC 27001 aus. Dazu gehören klare Zuständigkeiten, der Umgang mit Risiken und dokumentierte Abläufe.
Zum offiziellen Standard ↗Eine Auswahl unserer Kunden aus der Industrie.
Trust Center
Diese Übersicht beschreibt den vorgesehenen Sicherheitsrahmen der Infrastruktur: Verarbeitung, Zugriffsrechte, Datentrennung und Löschung.
01 · Verarbeitungsregion
Für die Infrastruktur ist die Verarbeitung im EWR und der Schweiz vorgesehen.
PrüfdetailsFür die Infrastruktur ist die Verarbeitung im EWR und der Schweiz vorgesehen.
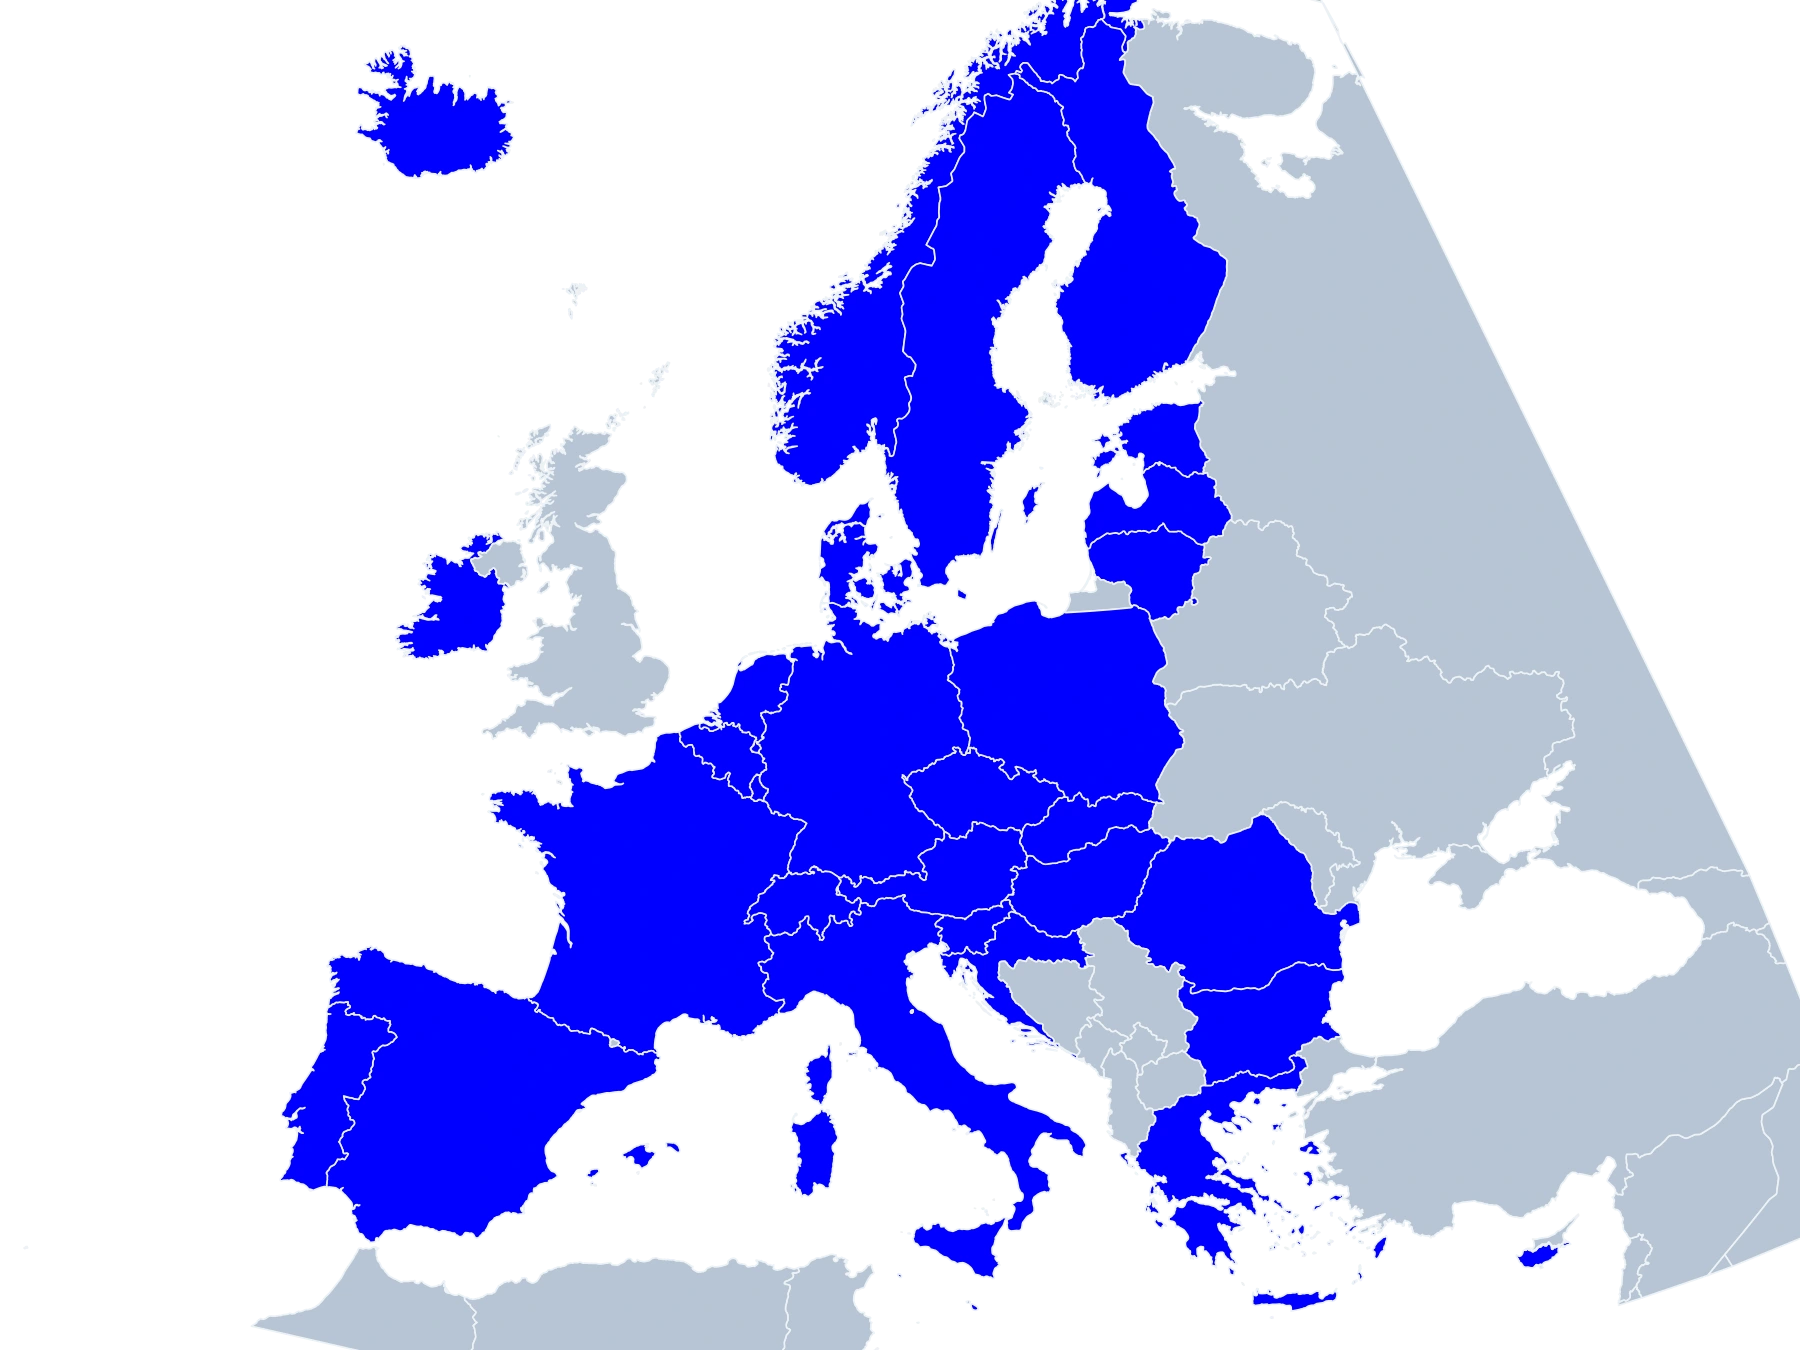
Vorgesehener Verarbeitungsraum · EWR + Schweiz
02 · Modelltraining
Zum vorgesehenen Modell-Setup gehören vertragliche Regeln und technische Einstellungen zur Nutzung von Kundendaten.
PrüfdetailsZum vorgesehenen Modell-Setup gehören vertragliche Regeln und technische Einstellungen zur Nutzung von Kundendaten.
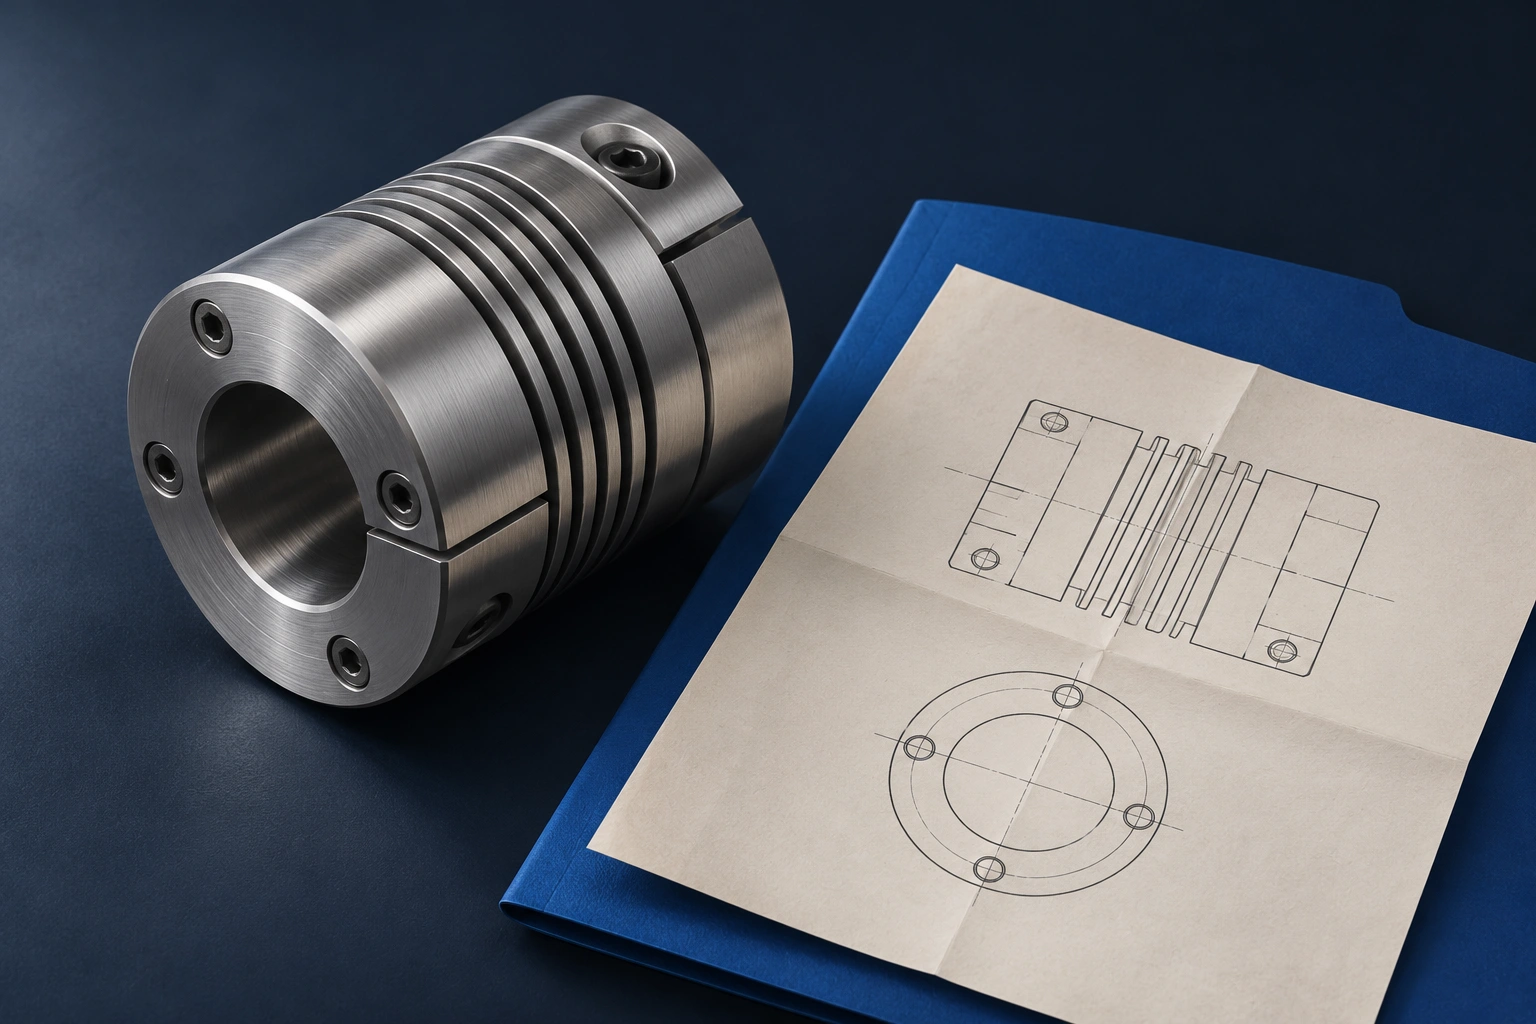
Produktwissen und technische Unterlagen
03 · Zugriffsrechte
Das Sicherheitskonzept sieht festgelegte Rollen, Freigaben und administrative Zugriffe vor.
PrüfdetailsDas Sicherheitskonzept sieht festgelegte Rollen, Freigaben und administrative Zugriffe vor.
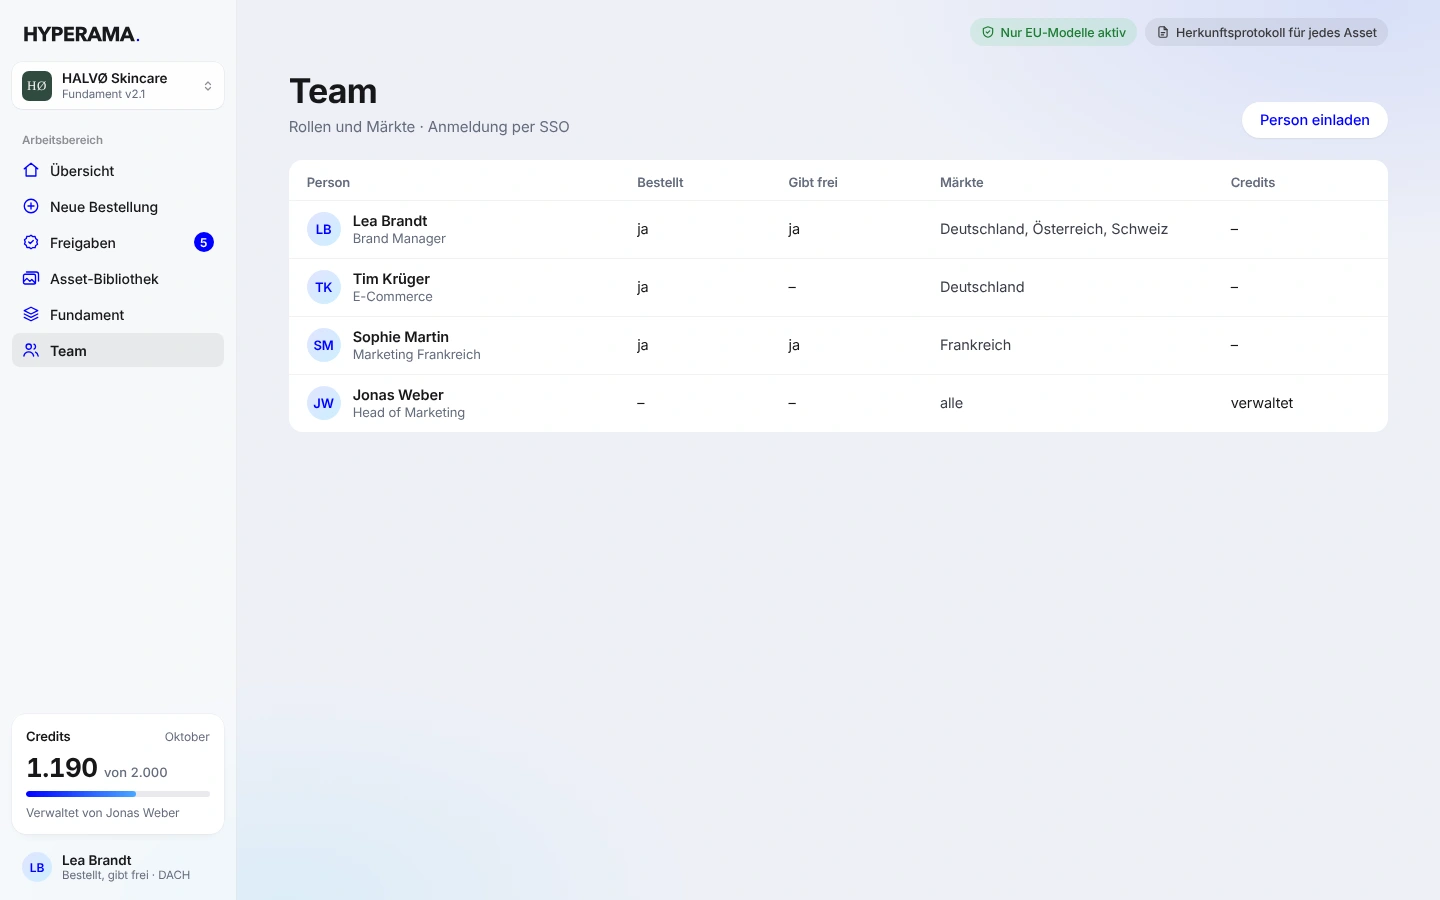
Beispielansicht für Rollen und Freigaben
04 · Mandantentrennung
Das Konzept der Infrastruktur sieht getrennte Daten und Zugriffsberechtigungen je Kunde vor.
PrüfdetailsDas Konzept der Infrastruktur sieht getrennte Daten und Zugriffsberechtigungen je Kunde vor.
05 · Speicherung und Löschung
Zum Sicherheitskonzept gehören Speicherorte, Aufbewahrungsfristen, Backups und definierte Löschwege.
PrüfdetailsZum Sicherheitskonzept gehören Speicherorte, Aufbewahrungsfristen, Backups und definierte Löschwege.
06 · Anbieter und Verträge
Die Anbieterübersicht soll Auftragsverarbeitung, Unterauftragnehmer und Datenübermittlungen dokumentieren.
PrüfdetailsDie Anbieterübersicht soll Auftragsverarbeitung, Unterauftragnehmer und Datenübermittlungen dokumentieren.
IT und Legal
Architektur, Anbieter und vertragliche Grundlagen bilden die Basis für die gemeinsame Abstimmung mit IT und Legal.
Architektur, Datenfluss, Rollenmodell, Anbieterübersicht und Löschkonzept.
Auftragsverarbeitung, Nutzungsrechte, Datenübermittlungen und vertragliche Trainingsbedingungen.
Nachweise prüfen. Offene Fragen klären. Verantwortliche und Prüfdatum dokumentieren.